Bức tranh thiệt hại 6,3 tỷ USD và cam kết "chịu chi" từ Binance
Sau hàng loạt thông tin mù mờ ban đầu, các con số thực tế về vụ tấn công vào sàn Binance đã bắt đầu lộ diện rõ ràng hơn. Theo tổng hợp dữ liệu từ Binance và đơn vị phân tích độc lập TRM Labs, tổng giá trị tài sản bị ảnh hưởng đã chạm mốc 6,3 tỷ USD trên 10 chuỗi khối khác nhau, trong đó có khoảng 3 tỷ USD đã nhanh chóng bị các lực lượng chức năng phong tỏa trên chuỗi.
Trước quy mô thiệt hại kỷ lục này, ông Phan Đức Trung dẫn lại tuyên bố chính thức từ phía sàn giao dịch: "Sàn Binance cam kết bù đắp 100% thiệt hại cho người dùng bằng quỹ SAFU và nguồn vốn tự có vượt quá 6,34 tỷ USD. Ông Richard Teng khẳng định vụ tấn công chỉ nhắm vào hệ thống ví nóng của chính sàn, do đó số dư tài khoản của các nhà đầu tư cá nhân sẽ được bảo toàn nguyên vẹn mà không bị trích trừ bất kỳ khoản nào."
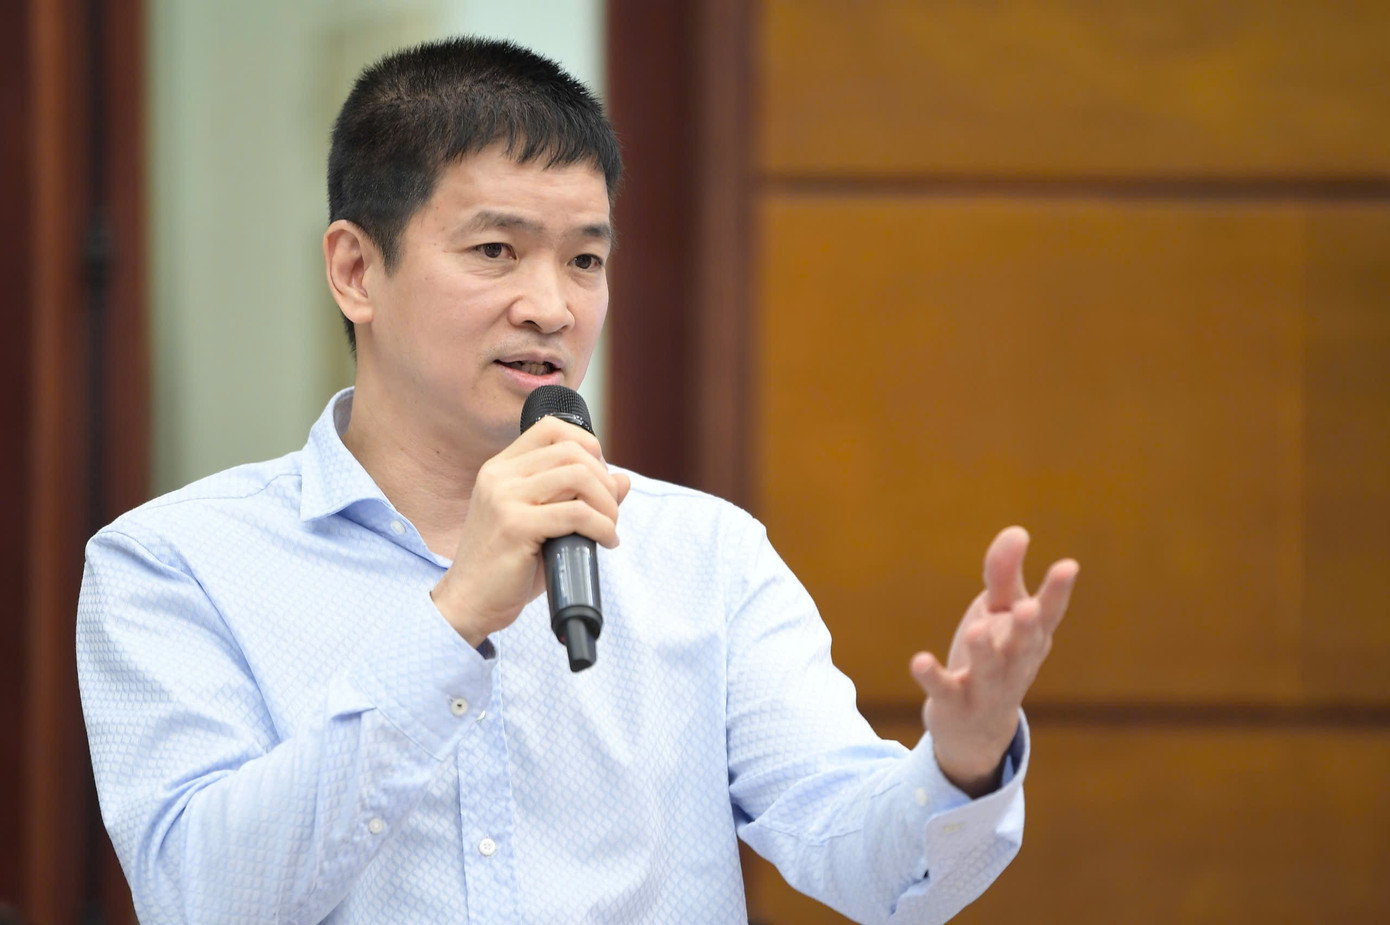
Ông Phan Đức Trung – Chủ tịch Hiệp hội Blockchain Việt Nam (VBA) (Ảnh:CafeF)
Tuy nhiên, giới chuyên gia khuyến cáo cộng đồng cần lưu ý ba điểm cốt lõi trước các con số này. Thứ nhất, cam kết bù tiền cần được tự kiểm chứng qua việc khôi phục lệnh rút tiền và báo cáo Bằng chứng Dự trữ (Proof of Reserves). Thứ hai, số tiền 3 tỷ USD bị phong tỏa vẫn chưa chính thức thu hồi về quỹ sàn. Cuối cùng, việc bù đủ tài chính và việc khắc phục triệt để lỗ hổng bảo mật kỹ thuật là hai bài toán hoàn toàn tách biệt.
Không đánh đồng giữa giữ khóa và kiểm soát quyền ký
Sự mơ hồ lớn nhất hiện nay nằm ở lời giải thích từ phía Binance khi họ tuyên bố "chưa tìm thấy bằng chứng khóa riêng (private key) bị tiết lộ". Phân tích về mâu thuẫn này, Chủ tịch Hiệp hội Blockchain Việt Nam chỉ ra rằng sự an toàn của khóa riêng không đồng nghĩa với việc hệ thống phê duyệt giao dịch hoàn toàn miễn nhiễm trước các cuộc tấn công.
Gợi mở về mặt kỹ thuật, ông Phan Đức Trung đưa ra góc nhìn: "Việc giữ khóa an toàn và việc kiểm soát quyền ký là hai bài toán hoàn toàn khác nhau. Khóa riêng của các tổ chức lưu ký lớn thường được bảo vệ nghiêm ngặt trong thiết bị phần cứng HSM hoặc chia nhỏ qua công nghệ MPC để khóa không bao giờ rời khỏi két an toàn. Tuy nhiên, nếu quy trình trình ký bị kẻ gian thao túng hoặc qua mặt, cỗ máy vẫn sẽ thực thi chữ ký hợp lệ cho các lệnh rút tiền trái phép mà khóa riêng chưa từng bị trích xuất ra ngoài."
Ông Trung cho rằng việc giữ khóa an toàn và việc kiểm soát quyền ký là hai bài toán hoàn toàn khác nhau (Ảnh: CNBC)
Đáng chú ý, các dữ liệu trên chuỗi cho thấy kẻ tấn công đã lợi dụng tính năng ủy quyền EIP-7702 để bypass (đi vòng) qua các lớp kiểm soát phê duyệt thông thường của sàn. Việc kẻ xâm nhập chiếm quyền kiểm soát laptop của kỹ sư DevOps rồi đi từ container dịch vụ đến thẳng hệ thống ký đã cho thấy một lỗ hổng nghiêm trọng trong khâu kiểm soát hạn ngạch và phân loại thông điệp ký của hệ thống ví nóng.
Vết xe đổ đa chuỗi và bài học đắt giá cho toàn ngành Blockchain
Bức tranh kỹ thuật trở nên phức tạp hơn khi dữ liệu ghi nhận đợt rút tiền đầu tiên lại diễn ra trên mạng XRP Ledger, tiếp theo đó là Bitcoin, Tron và Solana bằng các giao dịch ký thông thường. Điều này chứng tỏ ủy quyền EIP-7702 trên Ethereum chỉ là một trong nhiều con đường mà kẻ tấn công khai thác, củng cố giả thuyết hệ thống quản lý chữ ký trung tâm của Binance đã bị chiếm quyền điều khiển từ bên trong.
Nhìn nhận về quy trình điều tra và trách nhiệm của các bên, ông Phan Đức Trung chia sẻ: "Câu nói 'chưa thấy bằng chứng lộ khóa' chưa thể giúp chúng ta an tâm về hai khả năng còn lại, hoặc hệ thống ký bị điều khiển, hoặc lớp phê duyệt đã bị đánh lừa. Chúng ta cần quen với việc nhìn nhận an toàn của khóa và an toàn của quyền ký như hai bài toán độc lập. HSM hay MPC chỉ đảm bảo khóa không bị lấy mất, còn việc ai được quyền yêu cầu khóa ký cái gì lại phụ thuộc vào các lớp kiểm soát quản trị rủi ro khác."
Vụ việc không chỉ dừng lại ở câu chuyện tổn thất tài chính mà còn đặt ra những câu hỏi hóc chuẩn mực cho toàn bộ ngành công nghiệp tiền mã hóa. Ranh giới giữa tính tiện ích và rủi ro của các đề xuất nâng cấp như EIP-7702 cần được xem xét lại ở tầng giao thức. Quan trọng hơn cả, việc một đế chế đủ sức tự bỏ ra 6 tỷ USD để khắc phục hậu quả có thể giúp thị trường trấn an trong ngắn hạn, nhưng tuyệt đối không thể trở thành lý do để cộng đồng bỏ qua việc truy cứu đến cùng nguyên nhân cốt lõi của thảm họa bảo mật này./
Thiên Minh